Міжнародна криптовалютна біржа Binance відновила виведення коштів для клієнтів у неділю, 1 листопада 2026 року, після того як CEO Річард Тенг підтвердив виділення $6,34 млрд корпоративних резервів на покриття збитків від кібератаки 29 жовтня. До вечора неділі, за даними TechCrunch, 95% вкрадених токенів вже придбано на ринку і зараховано на баланс – залишкові 5% складаються з менш ліквідних активів, придбання яких компанія продовжує.
- ,18 млрд SAFU виявилося недостатньо: звідки взялись інші ,16 млрд
- Фазове відновлення: Bitcoin і Ethereum першими, малоліквідні активи – пізніше
- FTX у 2022 проти Binance у 2026: яку роль відіграли реальні резерви
- CFTC і офшорна реєстрація: збій на ,3 млрд як регуляторний аргумент
- Більше матеріалів
- Binance відновила виведення після злому: покрито ,34 млрд
- Нью-Мексико присудив Meta млрд у справі Cambridge Analytica
- Студентський рух скинув Вучича, США голосують 3 листопада
- Prime brokerage: механіка прихованого левериджу і крах Archegos
- Трамп програв млрд позов проти WSJ у справі Єпштейна
- DoorDash купує Instacart за млрд для конкуренції з Walmart і Amazon
$1,18 млрд SAFU виявилося недостатньо: звідки взялись інші $5,16 млрд
Binance утримує так звану SAFU (Secure Asset Fund for Users) – резервний фонд для відшкодування збитків клієнтів у надзвичайних ситуаціях. Станом на жовтень 2026 фонд містив близько $1,18 млрд переважно у Bitcoin – приблизно одна шоста від $6,3 млрд, вкрадених атакою 29 жовтня. Для покриття різниці Binance залучила корпоративну скарбницю. За Оцінкою CCN, близько $5 млрд вже придбано у форматі точних токенів, вкрадених під час злому, тобто клієнти отримують не грошовий еквівалент, а самі активи.
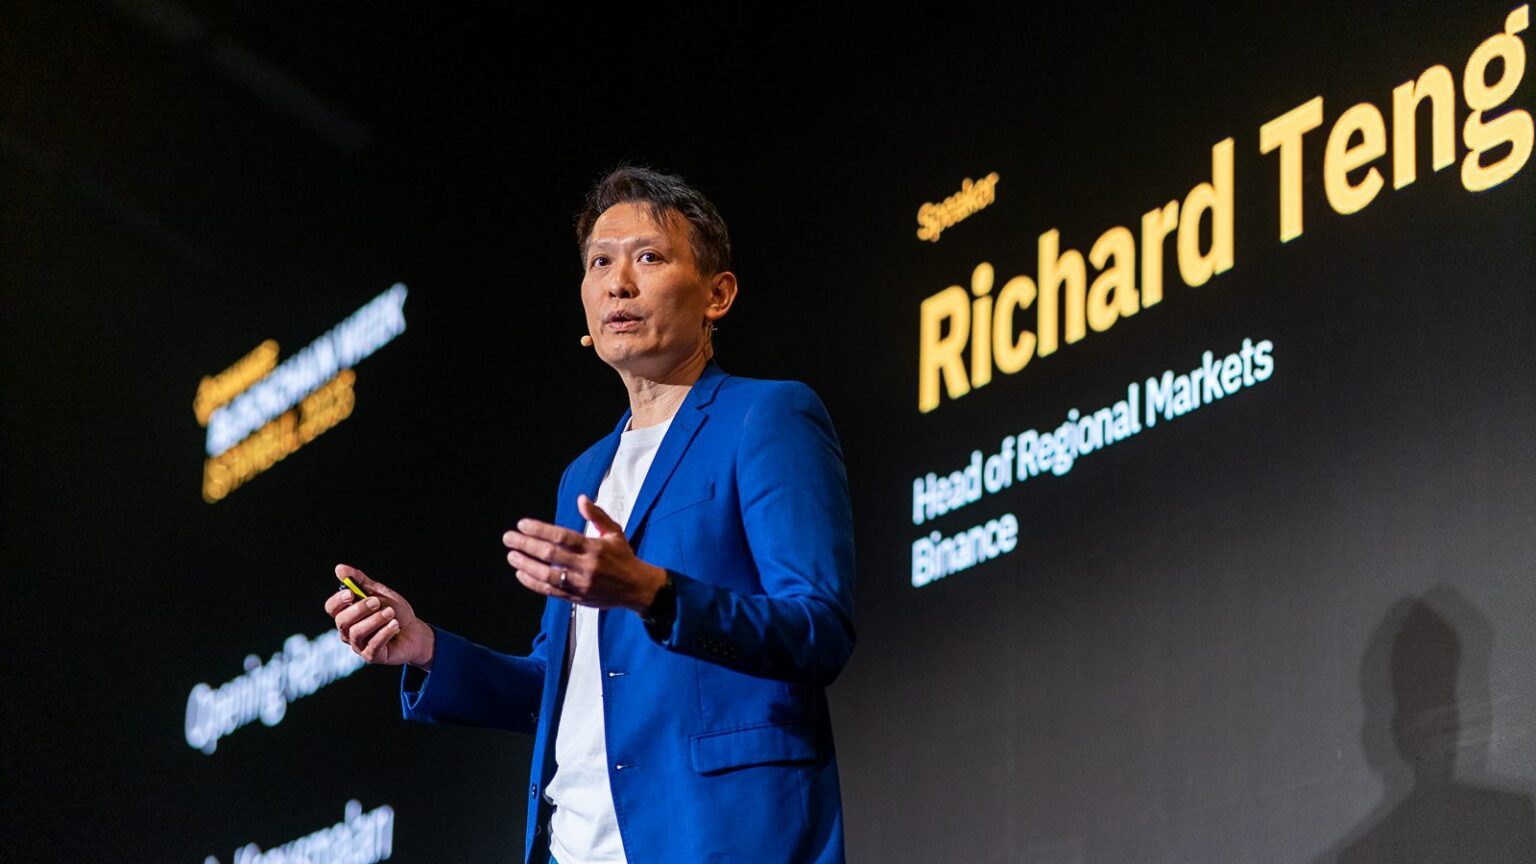
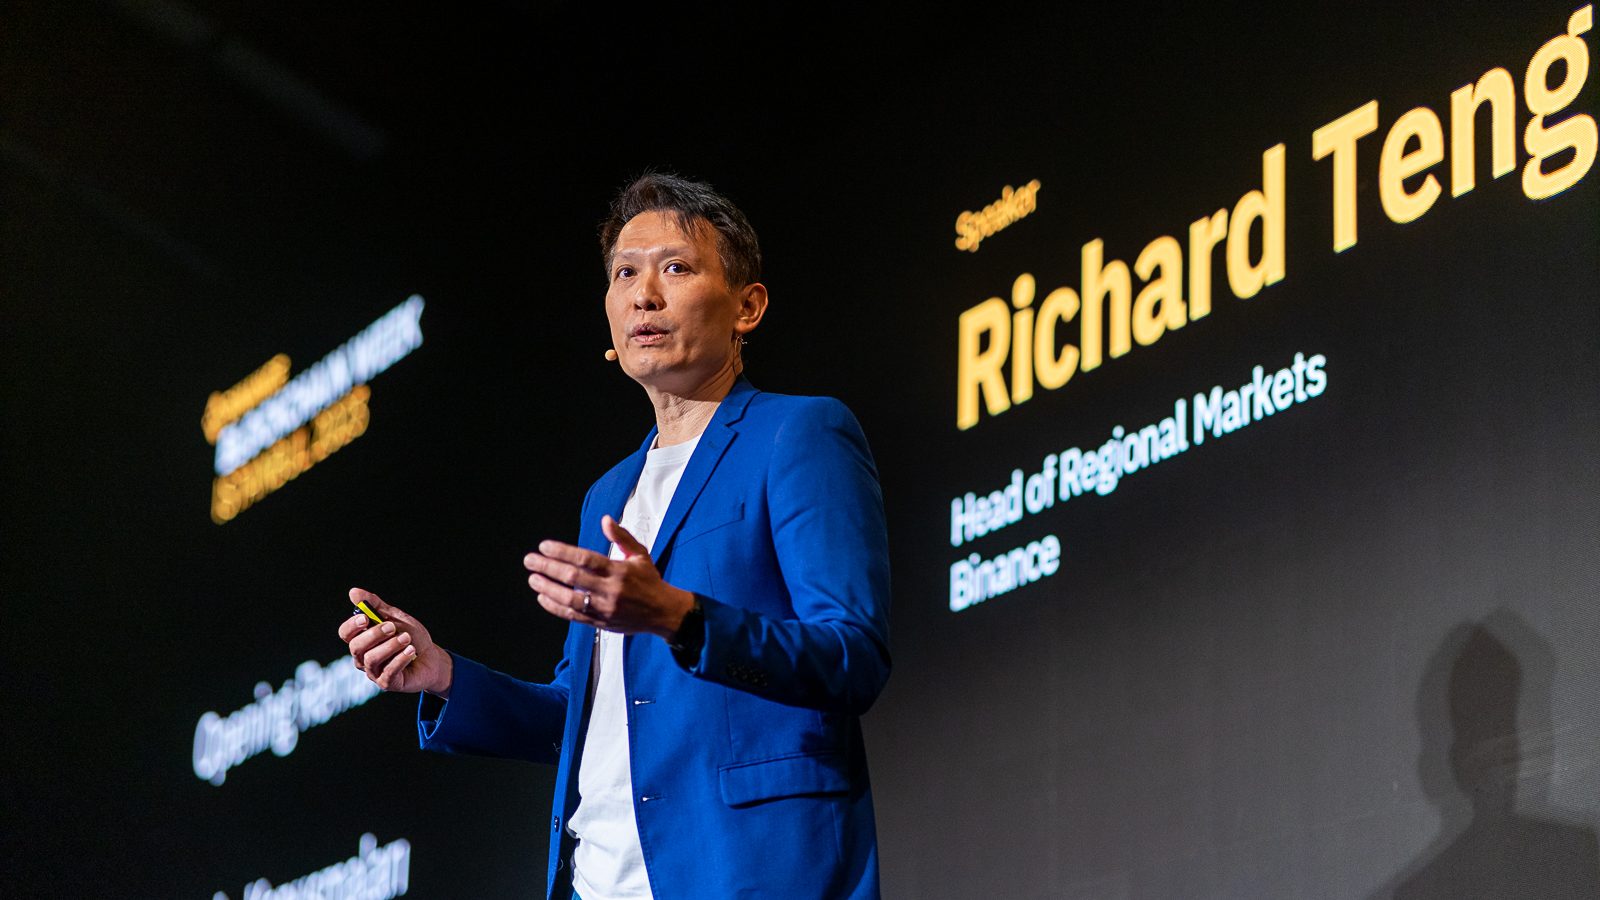
“Bottom line – your money is safe, and we’re covering every loss. Our initial investigation suggests this security incident may have started with a compromised DevOps engineer’s laptop.”
Річард Тенг, CEO Binance, пост у X, 30 жовтня 2026
Тенг також уточнив, що зловмисник застосував механізм самознищення смарт-контракту разом із делегуванням EIP-7702, що обійшло стандартні контрольні механізми платформи. Компанія не виявила доказів компрометації приватних ключів. Детальну технічну механіку та атрибуцію до хакерської одиниці КНДР TraderTraitor NewsGroup описала у матеріалі від 31 жовтня. Стежити за нашими Розслідуваннями корпоративних криз можна в розділі бізнес-аналітики.
Фазове відновлення: Bitcoin і Ethereum першими, малоліквідні активи – пізніше
Виведення повернулись у кілька хвиль. Спочатку Bitcoin, Ethereum і стейблкоїни – USDT, USDC, – попит на які на спотовому ринку достатній для швидкого придбання великих обсягів без критичного зрушення ціни. Решта мереж на сторінці статусу Binance станом на ранок 1 листопада позначена як частково обмежена.
Причина поетапності прозора: придбання малоліквідних токенів одним ордером у кількості, еквівалентній вкраденому, рухає ринок і збільшує кінцеву вартість покриття. Компанія закуповується малими лотами протягом кількох діб. CNBC повідомив 31 жовтня, що на той момент було покрито 90%; TechCrunch зафіксував 95% на добу пізніше.
FTX у 2022 проти Binance у 2026: яку роль відіграли реальні резерви
Порівняння з крахом FTX у листопаді 2022 тут неминуче. Тоді Сем Бенкман-Фрід переміщував клієнтські депозити до хедж-фонду Alameda Research, і в момент банківського набігу FTX подала на банкрутство за 72 години – клієнти не могли вивести кошти місяцями, а частина збитків досі не відшкодована. Binance у 2026 пройшла протилежний шлях: перші виведення поновлено через 60 годин після атаки.
Водночас ця подія оголила структурний ризик: SAFU у $1,18 млрд – це менш ніж 2% від обсягу збитків $6,3 млрд, і лише наявність корпоративної ліквідності, яка не є нормативною вимогою в жодній юрисдикції, дозволила Binance вистояти. У регуляторному контексті це означає, що менша біржа з такими ж стандартами кібербезпеки і без такої самої корпоративної подушки опинилася б у становищі FTX незалежно від сумлінності.
CFTC і офшорна реєстрація: збій на $6,3 млрд як регуляторний аргумент
Голова Комісії з торгівлі товарними ф’ючерсами США (CFTC) Майкл Селіг у прямому ефірі CNBC 30 жовтня назвав атаку доказом на користь ініціативи агентства щодо обов’язкової реєстрації офшорних бірж під американськими стандартами кібербезпеки.
“I do believe that the blockchain gives us a very good shot [at tracing the funds].”
Майкл Селіг, голова CFTC, CNBC, 30 жовтня 2026
Атака збіглась із передвиборчим тижнем – 3 листопада 2026 відбуваються проміжні вибори до Конгресу США. Демократи використали подію для критики CFTC за надмірну м’якість до Binance після мирової угоди 2023 року; частина республіканців навпаки наполягає, що американські біржі страждають від регулювання, від якого офшорні гравці фактично звільнені.
Покриття збитків із власних ресурсів у масштабі $6,34 млрд – це не стандарт галузі, а виняток, зумовлений конкретним балансом однієї компанії. Жодна з десяти наступних за розміром бірж не оприлюднила порівнянної корпоративної подушки безпеки – це означає, що наступний злом схожого масштабу, але в іншому місці, матиме інший фінал.
Близько $3 млрд вкрадених активів залишається замороженим у блокчейні – результат скоординованих дій Binance із партнерськими біржами і правоохоронними органами. Ідентифікація та ліквідація гаманців, пов’язаних з TraderTraitor, триває; CFTC і DOJ не повідомляли про терміни завершення розслідування.
Джерела: TechCrunch, “Binance resumes withdrawals following $6.3 billion breach” · Decrypt, “Binance Sets Aside $6.34B to Cover Hack Losses” · CNBC, “Binance says 90% of $6.3 billion hack losses are now covered” · CCN, “Binance’s $1B SAFU Fund Faces a $6.3B Hack”