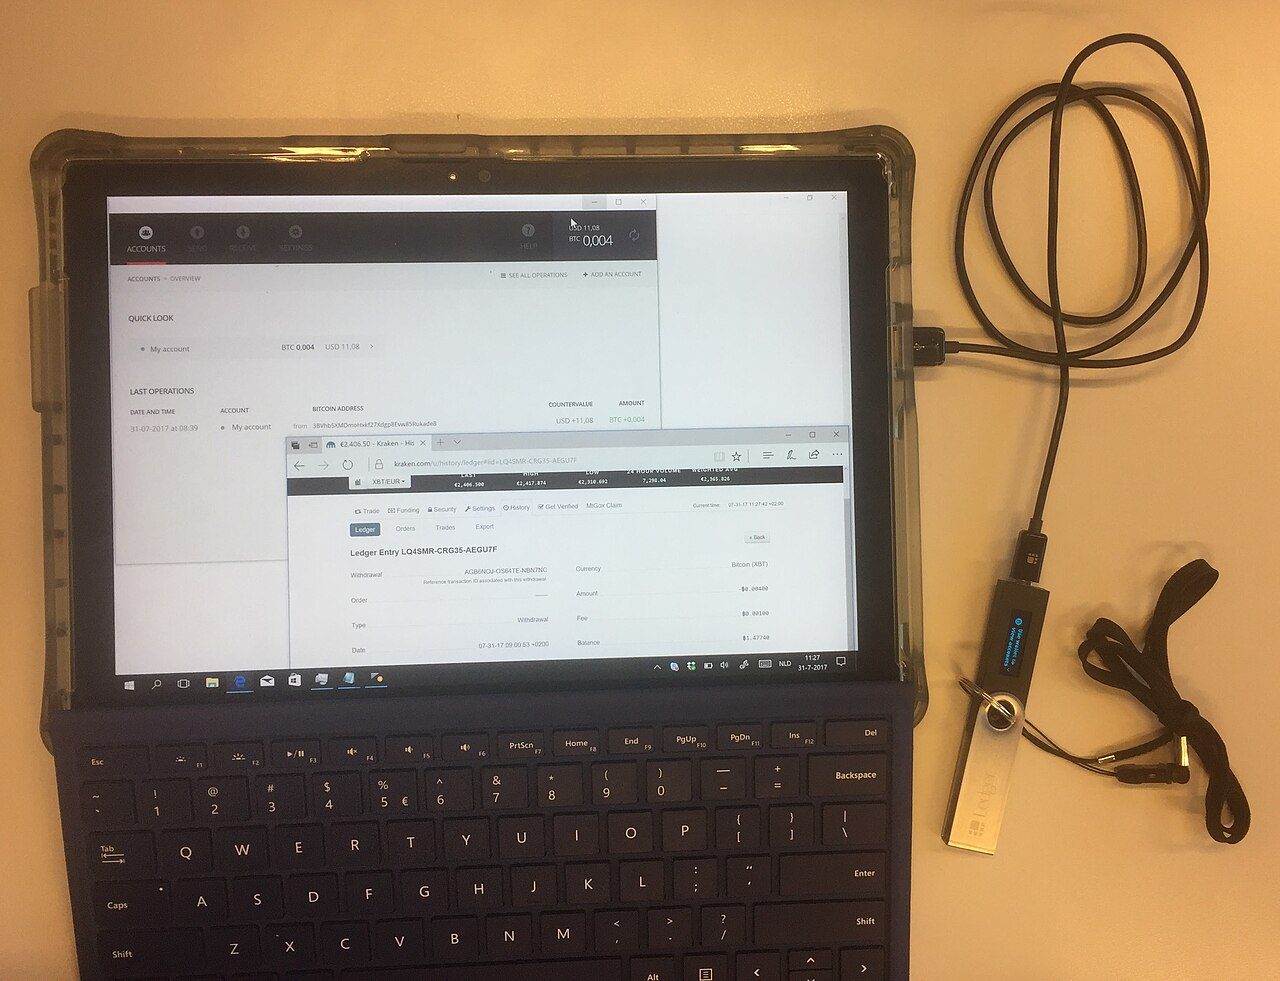
Команда безпеки Donjon французького виробника апаратних гаманців Ledger повідомила 13 жовтня 2026 року в X, що виявила несанкціонований апаратний імплант у пристроях, реалізованих через дистриб’ютора CryptoBilis у Пiвденно-Схiднiй Азiї – мікроконтролер зчитував 24-слівну фразу відновлення з екрана під час першого налаштування гаманця і передавав її через LTE-з’єднання на базі вбудованої eSIM. On-chain аналітик Specter відстежив крадіжки на суму понад $86 млн у мережах Ethereum, Tron і Bitcoin, пов’язаних із цими пристроями.
Ledger підтвердив наявність імпланту в пристрої одного постраждалого користувача 10 жовтня. Всі підтверджені збитки пов’язані виключно з пристроями, придбаними через CryptoBilis.
- Механіка імпланту: eSIM і мікроконтролер
- CryptoBilis і хронологія атаки
- MediaMarktSaturn і розширення розслідування
- Офіційні рекомендації власникам
- Більше матеріалів
- Ledger: LTE-імплант у гаманцях CryptoBilis вкрав млн
- LTCM: арбітраж, 25-кратний леверидж і системний порятунок 1998
- TSMC: рекордний виторг ,7 млрд у Q3 на тлі AI-чипів
- Goldman б’є прогноз у Q3, JPMorgan вперше за три роки промахнувся
- OpenAI, Anthropic і Google у класовому позові за AI-картель
- Репо-ринок: механіка і урок краху Lehman Brothers
Механіка імпланту: eSIM і мікроконтролер
Аналіз команди Donjon показав: прихована плата розміщена всередині корпусу пристрою, але не пов’язана з його захищеним елементом (Secure Element) чи операційною системою Ledger. Ledger підкреслив, що імплант не змінює транзакції і не підписує їх.
«Імплант є окремим компонентом і не модифікує Secure Element пристрою, операційну систему Ledger і не змінює транзакцій чи підписів»
Ledger Donjon, публікація в X, 13 жовтня 2026
Коли мікроконтролер виявляє екрани відображення фрази відновлення, він декодує слова і відправляє їх через LTE-канал за допомогою попередньо активованої eSIM. Це робить імплант невидимим для стандартної перевірки Genuine Check від Ledger, яка аналізує лише програмне забезпечення та цілісність Secure Element – будь-який модифікований пристрій успішно проходить автентифікацію.
CryptoBilis і хронологія атаки
Ledger вперше розкрив інцидент 10 жовтня. CryptoBilis – дистриб’ютор у Пiвденно-Схiднiй Азiї – підтвердив призупинення продажів пристроїв Ledger до завершення розслідування.
Specter відстежив понад $86 млн підозрілих крадіжок у трьох мережах. Інші оцінки від Bitquery вказують на суму до $93,2 млн і понад 300 скомпрометованих гаманців. Ledger офіційно не підтвердив загальної суми збитків. Компанія зазначила, що не зафіксувала жодного підтвердженого випадку крадіжки через пристрій, куплений поза мережею CryptoBilis.
Попереднє розслідування показало: зловмисники не зламували Secure Element і не перехоплювали приватні ключі. Атака відбувалась лише під час першого налаштування – єдиного моменту, коли фраза відновлення відображається на екрані відкритим текстом.
MediaMarktSaturn і розширення розслідування
13 жовтня мережа MediaMarktSaturn – найбільший рітейлер електроніки Нiмеччини з понад 2 000 магазинів у Нiмеччинi, Францiї, Австрiї, Iспанiї та Iталiї – призупинила продаж усіх продуктів Ledger у понад 1 000 торгових точках в 11 країнах. Приводом стало повідомлення в X від покупця, який заявив, що виявив прихований LTE-імплант у пристрої з нiмецького MediaMarkt; невдовзі з’явилось друге аналогічне твердження.
Ledger заявив, що розслідує повідомлення із Нiмеччини, але станом на 13 жовтня не підтвердив жодної крадіжки через пристрій, куплений за межами мережі CryptoBilis. Потенційно в євро пейських випадках задіяний інший дистриб’ютор, відмінний від CryptoBilis.
Офіційні рекомендації власникам
Ledger рекомендує власникам не ініціалізованих пристроїв від CryptoBilis не налаштовувати їх і звернутися до служби підтримки Ledger. Ті, хто вже використовує такий пристрій, повинні терміново перенести активи на новий пристрій із новою фразою відновлення.
«Ledger ніколи не телефонує користувачам, не надсилає прямих повідомлень і не запитує фрази відновлення»
Ledger, офіційне повідомлення, 13 жовтня 2026
Відкривати або передавати підозрілий гаманець до консультації з Ledger Support або правоохоронцями категорично не рекомендується. Ledger закликав усіх постраждалих, хто зазнав збитків або виявив підозрілий пристрій, подати заяву в місцеві правоохоронні органи.
Атака на ланцюг постачання CryptoBilis – не злом програмного забезпечення. Це фізичне втручання у виробничий або логістичний ланцюг, яке обходить весь стек захисту Ledger на програмному рiвнi. Призупинення продажів у MediaMarktSaturn свідчить: Ledger не може виключити присутність модифікованих пристроїв у роздрібнiй торгiвлi Євросоюзу.
Ledger Donjon продовжує аналізувати пристрої з локацій поза мережею CryptoBilis. Виконавця атаки офіційно ще не встановлено.
Джерела: Decrypt, “Ledger Finds LTE Implant That Stole Recovery Phrases in Suspected $86M Drain” · CryptoBriefing, “MediaMarktSaturn halts Ledger sales amid spyware concerns” · CryptoTimes, “MediaMarktSaturn Removes Ledger Hardware Wallets as Tampering Reports Expand”