oppo_2
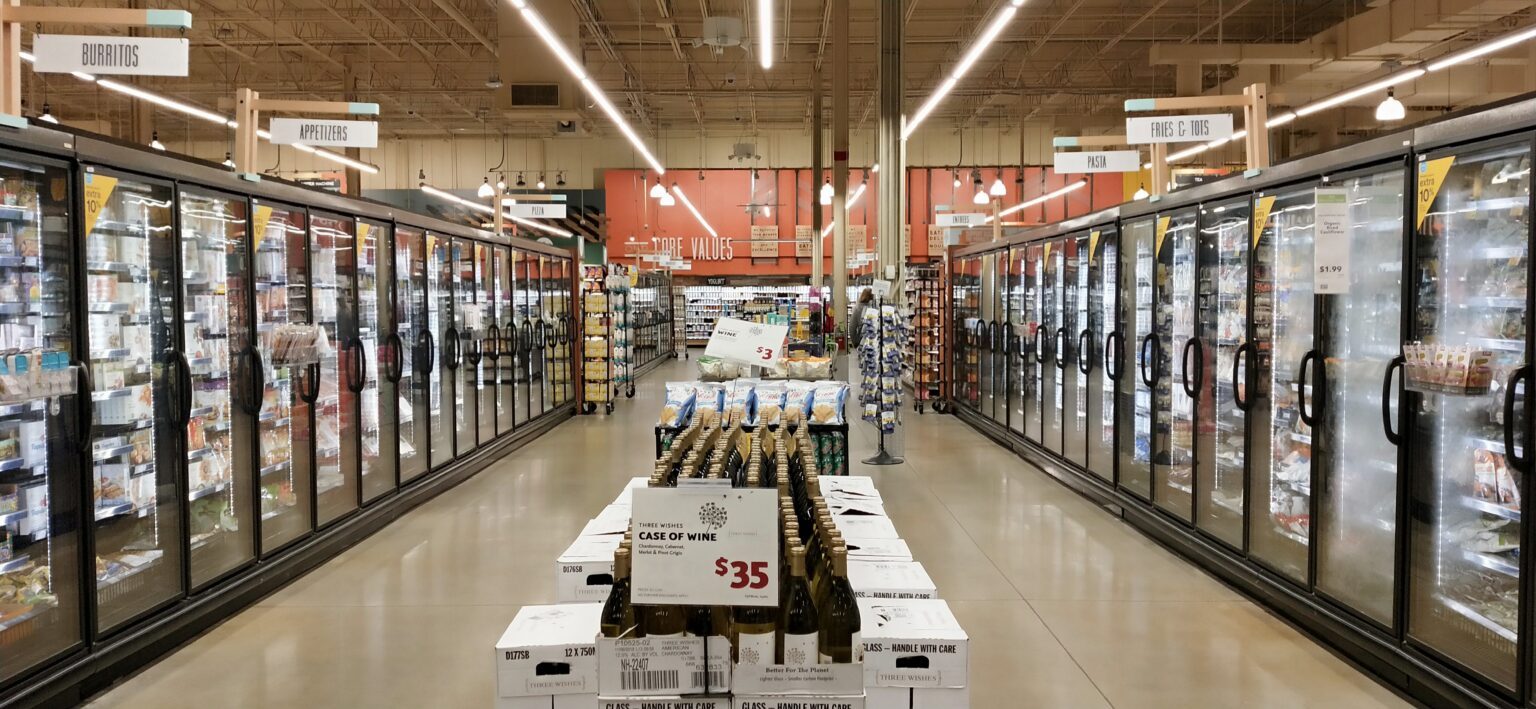
Невстановлені хакери атакували морозильне обладнання щонайменше 100 супермаркетів у семи країнах ЄС в ніч з 1 на 2 листопада 2026 року, повідомили Reuters і CNBC на підставі заяв Delhaize, Coop та Musgrave. Нападники скористались тією самою вразливістю у контролерах Danfoss AK-SM800, що і під час атаки на 700 французьких магазинів 12 жовтня 2026-го – і знову без вимог про викуп.
- Механіка атаки: дефрост-режим і температура 50°C
- Danfoss AK-SM800 i Copeland XWEB: дві корпоративні відповідальності
- Сім країн, понад 100 магазинів: географія збитків
- Бельгійська прокуратура відкрила справу, виконавці не встановлені
- Більше матеріалів
- Хакери пошкодили морозильники 100+ магазинів у семи країнах ЄС
- Корейський суд підтвердив штраф Broadcom за коерцію Samsung
- Ринок репо: механіка ,4 трлн і урок repo-105 Lehman Brothers
- Microsoft запропонував добровільний вихід 60 000 співробітникам
- Ryanair попередив про подорожчання квитків на 20% наступного літа
- Алфозан обвинувачений у прослуховуванні переговорів OpenAI
Механіка атаки: дефрост-режим і температура 50°C
Зловмисники дистанційно перемикали холодильні установки в режим автоматичного відтаювання, піднімаючи температуру в морозильних камерах до 50°C (122°F). В Бельгії фіксували 17°C у відсіках з охолодженими продуктами, в Швеції – до 50°C у морозильних секціях. Метод ідентичний жовтневій атаці у Франції: доступ через відкриті інтернет-підключення до промислових контролерів, що досі використовують застарілі протоколи BACnet і Modbus – розроблені без вбудованих механізмів автентифікації.
Стефан Меланс, директор бельгійської сервісної компанії Sabcobel, заявив Reuters 2 листопада, що усунути проблему лише оновленням програмного забезпечення неможливо: потрібні фізичні модифікації обладнання. Частина уражених систем – кінцеве legacy-обладнання без підтримки патчів. У серпні 2026 дослідники Claroty описали приховану функцію “code-of-the-day” в Danfoss AK-SM800A, яка обходить стандартну автентифікацію; CISA видало відповідний бюлетень ще у 2025 році. Естонський підрядник з холодильних систем повідомив BBC, що 2 листопада зупинив вторгнення за лічені хвилини – саме тому, що системи вчасно відключили від мережі після французької атаки.
«Ми буквально сидимо на бомці уповільненої дії»
Кевін Бомон, дослідник кібербезпеки, Facilities Dive, 3 листопада 2026
Дослідник SentinelOne Том Хегель у коментарі Reuters зазначив, що технічний рівень атаки не дозволяє відрізнити дій окремого хакера від операції спецслужби: «Підліток і розвідувальна служба з боку захисника виглядають однаково».
Danfoss AK-SM800 i Copeland XWEB: дві корпоративні відповідальності
Danfoss підтвердила причетність своїх пристроїв до обох атак. У заяві після листопадового інциденту компанія зазначила, що більшість уражених систем – «застарілі вироби, які більше не отримують оновлень програмного забезпечення і безпеки». У жовтні 2026, після французької атаки, компанія надіслала нідерландським клієнтам попередження – відключити системи від відкритого інтернету. Нідерландські пристрої, за даними Facilities Dive від 3 листопада, все одно залишалися онлайн зі стандартними заводськими паролями.
Паралельно постраждало обладнання Copeland (колишній Emerson) і його дочірньої Dixell – серія систем XWEB. Прес-служба Copeland 2 листопада повідомила CNBC, що продовжує вивчати обставини інциденту. Французьке агентство з кібербезпеки ANSSI внесло Danfoss AK-SC, Danfoss AK-SM, Copeland XWEB і Dixell до офіційного переліку вразливих систем у другому інциденті. Технічний аналіз Claroty, опублікований у серпні 2026, і аналогічні висновки дослідника Kevin Beaumont про те, що «їх просто залишили онлайн буквально гнити», у серпні 2026 також отримали публічне розповсюдження – але комерційна міграція клієнтів на захищені версії системно не відбулась.
Сім країн, понад 100 магазинів: географія збитків
Ahold Delhaize підтвердила «IT-інцидент у холодильних системах кількох десятків магазинів» у Бельгії та Люксембурзі. Carrefour Belgium – 15 із 700 своїх точок; Spar, Colruyt Group і IKEA (магазин у бельгійському Монсі) також зафіксували збої. У Швеції Coop повідомив про 7 із 800 магазинів, ICA підтвердила окремі інциденти. В Ірландії оптовик Musgrave евакуював заморожені продукти з 13 супермаркетів SuperValu – і відновив роботу до кінця дня. Мережа Kesko у Фінляндії і щонайменше 17 підприємств у Нідерландах також підтвердили інциденти.
Загальна кількість постраждалих торгових точок у другій хвилі перевищила 100, за підрахунком Reuters. Для порівняння: перша атака 12 жовтня торкнулася близько 700 магазинів лише у Франції – Паризька прокуратура пізніше уточнила цю цифру. Голова Intermarché оцінив тодішні збитки мережі від однієї доби в десятки мільйонів євро. З другої хвилі задокументовано конкретно: окремий м’ясний магазин у бельгійському Хове втратив продукції на 15 000 євро.
«Це умисна спроба дестабілізувати наш ланцюг поставок продовольства і підірвати довіру споживачів»
Крістоф Хансен, комісар ЄС з питань сільського господарства, Euronews, 2 листопада 2026
Бельгійська прокуратура відкрила справу, виконавці не встановлені
Федеральна прокуратура Бельгії відкрила кримінальне провадження 2 листопада. Бельгійський Центр кібербезпеки (CCB) підтвердив факт інциденту, але представниця Катрін Еггерс у коментарі Euronews не виключила, що виконавців можливо, ніколи не встановлять. Росія офіційно заперечує причетність до диверсійних кампаній в Європі.
Відсутність вимог про викуп – ключова деталь для слідства. Хегель з SentinelOne охарактеризував це як ознаку диверсії, а не фінансово мотивованого злочину. Американське слідче управління армії США (CID) паралельно перевіряє зв’язок з літніми збоями холодильних систем у військових комісаріатах США і координує роботу з французькими слідчими – про це повідомила New York Times у матеріалі від 3 листопада.
Danfoss два роки поспіль продавала промислові холодильні контролери з підключенням до відкритого інтернету, заводськими паролями і без механізму примусового оновлення прошивки. Дві атаки з різницею у три тижні через ідентичну вразливість свідчать не про складність операції, а про масштаб нерозв’язаної проблеми в індустрії холодового ланцюга.
Паризька прокуратура досі не назвала підозрюваних у справі 12 жовтня. Наступний звіт ANSSI щодо вразливостей промислових холодильних систем заплановано на кінець 2026 року. Директива NIS2 зобов’язує виробників промислового обладнання забезпечити мінімальний рівень кіберзахисту – але контролери Danfoss серії AK-SM800 офіційно класифіковано як legacy-обладнання і виведено за межі її дії.
Джерела: Facilities Dive, “European grocery stores hit with second refrigeration system hack” · Euronews, “Cyberattacks hit supermarket fridges and freezers in Europe, Belgium launches investigation” · CNBC, “New cyberattack on supermarket fridges sweeps across Europe” · Quartz, “Suspected cyberattack hit European supermarket freezers in second wave”